この記事でわかること
- 個人情報漏洩につながる主な原因
- 企業が見直したい5つのセキュリティ対策
- 情報漏洩リスクを低減するために企業が取り組むべきポイント
自社の対策状況を確認したい方へ
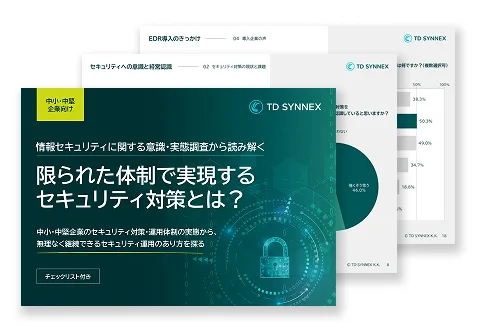
TD SYNNEXでは、情報セキュリティ実務に携わる420名への調査をもとに、中堅・中小企業および大手企業それぞれのセキュリティ課題や対策状況をまとめたレポートをご用意しています。
「何から対策を始めればよいかわからない」 「現在の対策レベルを見直したい」という方は、記事とあわせてご活用ください。
調査データから読み解く
限られた体制で実現するセキュリティ対策とは?
調査データから読み解く
複雑化するセキュリティ運用をどう見直すべきか?
個人情報漏洩は大きな経営リスクに。原因はウイルス感染だけではない
近年、企業や自治体による個人情報漏洩のニュースを目にする機会が増えています。
情報漏洩が発生すると、顧客情報や機密情報の流出だけでなく、企業への信用低下、復旧対応の長期化、事業継続への影響などにつながる可能性があります。
東京商工リサーチの調査によると、2025年に上場企業とその子会社が公表した個人情報の漏洩・紛失事故は180件、漏洩した個人情報は約3,063万人分と前年の約2倍に達しました。
2026年も、100万件以上の大規模な漏洩がすでに10件発生しています。(2026年10月5日時点)
参照:上場企業の「個人情報漏えい・紛失」事故 2番目の180件発生、漏えい人数は約2倍増の3,063万人分 | TSRデータインサイト | 東京商工リサーチ
上場企業「個人情報漏えい」、過去最悪ペース ~ 100万件以上、2026年はすでに10件の異常事態 ~ | TSRデータインサイト | 東京商工リサーチ
原因はウイルス感染だけではありません。
標的型攻撃メールやランサムウェア、ソフトウェアや機器の脆弱性の悪用、メールの誤送信や紛失などの人為的ミス、生成AI利用時の情報管理不足など、注意すべきポイントは多岐にわたります。
また、企業規模や体制によって直面する課題も異なります。
中堅・中小企業では「何から対策を始めるべきかわからない」、大手企業では「ツールが増えすぎて運用が複雑化している」といった悩みを抱えるケースも少なくありません。
本記事では、情報漏洩を防ぐために企業が見直したい5つの対策を整理し、それぞれの詳細を解説した関連記事とあわせてご紹介します。
個人情報漏洩を防ぐために見直したい5つの対策
1. メールセキュリティ対策
メールは、情報漏洩につながる主要な入り口の一つです。
実在する企業や取引先を装った標的型攻撃メールは、認証情報の窃取やマルウェア感染のきっかけとなります。
攻撃メールは年々巧妙化しており、従業員の注意だけで防ぐことは難しくなっています。
メールセキュリティ製品の導入に加え、継続的な従業員教育や訓練の実施も重要です。
以下の記事では、標的型攻撃メールの手口や見分け方を解説するとともに、企業が実践したい具体的な対策について紹介しています。
▼詳しくはこちら
2. PC・端末のセキュリティ対策
従業員が利用するPCやモバイル端末は、サイバー攻撃の主要な標的の一つです。
不審な添付ファイルや悪意のあるWebサイトを経由してマルウェアに感染すると、端末内の情報が窃取されたり、社内システムへの侵入経路として利用されたりする可能性があります。
端末管理やウイルス対策ソフトの運用状況を定期的に見直し、常に最新の状態を維持することが重要です。
以下の記事では、パソコンがウイルスに感染した際に発生する症状や企業への影響を解説し、感染時の対処法や再発防止策について紹介しています。
▼詳しくはこちら
3. ランサムウェア対策
ランサムウェアは、企業のデータを暗号化し、復旧の対価として身代金を要求するサイバー攻撃です。
近年はデータの暗号化に加え、窃取したデータの公開をちらつかせて金銭を要求するケースもあり、情報漏洩に直結する脅威です。
被害を受けるとシステム停止や業務停止に発展するケースもあり、企業活動そのものに大きな影響を与える可能性があります。
感染防止だけでなく、バックアップ体制やインシデント発生時の対応手順を整備しておくことが重要です。
以下の記事では、ランサムウェアの最新動向や被害事例を踏まえ、感染を防ぐための対策と万が一被害を受けた場合の対応手順について解説しています。
▼詳しくはこちら
4. 生成AI利用時の情報管理
生成AIは業務効率化を支援する一方で、機密情報や顧客情報の取り扱いには注意が必要です。
IPAの「情報セキュリティ10大脅威 2026(組織)」でも、「AIの利用をめぐるサイバーリスク」が初めて選出されました。
利用ルールが整備されていない場合、意図せず機密情報を入力してしまったり、情報管理上のリスクが発生したりする可能性があります。
生成AIを安全に活用するためには、ガイドラインの整備と利用者教育をあわせて実施することが重要です。
以下の記事では、生成AI利用時に発生しうる情報漏洩リスクやセキュリティ上の注意点を解説し、企業が安全に活用するためのルール整備や対策の進め方について紹介しています。
▼詳しくはこちら
5. 不正アクセスを防ぐアクセス管理対策
クラウドサービスやリモートワークの普及により、「社内ネットワークだから安全」という考え方は通用しなくなっています。
実際に、VPNなどのリモートアクセス環境の脆弱性が悪用され、大規模な個人情報漏洩につながる事例も発生しています。認証情報の窃取や脆弱性を悪用した不正アクセスは、企業規模を問わず発生するリスクの一つです。
こうしたリスクへの対策として注目されているのが、アクセスのたびにユーザーや端末を検証するゼロトラストの考え方です。
なかでも ZTNA(ゼロトラストネットワークアクセス) は、VPNに代わる新たなアクセス管理手法として導入が進んでいます。
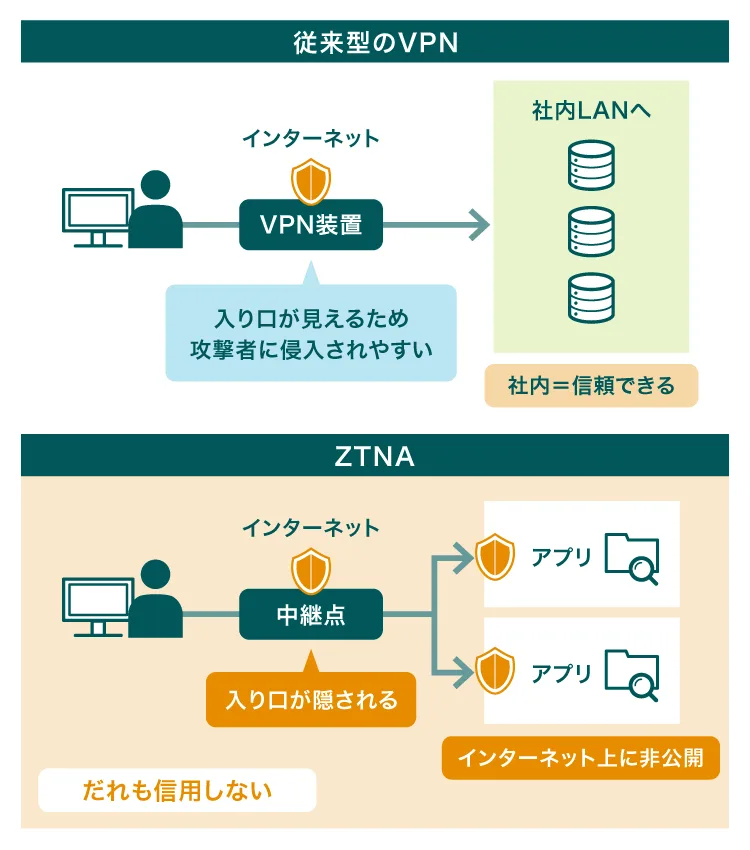
不正アクセスによる情報漏洩リスクを低減するためにも、アクセス管理の見直しは重要な対策の一つです。
以下の記事では、VPNに代わるセキュアなリモートアクセス手法として注目されるZTNAについて解説し、VPNとの違いや導入メリット、おすすめの製品を紹介しています。
▼詳しくはこちら
個人情報漏洩対策は「多層防御」が重要
近年のサイバー攻撃は高度化しており、単一の対策だけで情報漏洩を防ぐことは困難です。
たとえば、メール対策を実施していても、脆弱性の悪用や認証情報の窃取によって侵入される可能性があります。
また、端末対策だけでは内部不正や誤送信、クラウドサービス経由の情報流出を防ぎきれない場合もあります。
そのため、以下のような対策を組み合わせた「多層防御」の考え方が重要です。
- ウイルス対策ソフトやEDRによる端末保護と、侵入後の検知・対応
- メールセキュリティの強化と標的型メール訓練
- 重要データのバックアップと復旧手順の整備
- ゼロトラストを前提としたアクセス制御
- 生成AIを含む社内利用ルールと従業員教育
メール対策やアクセス制御だけでは防ぎきれない情報の持ち出しや誤送信への対策として、DLP(情報漏洩対策)の重要性も高まっています。
以下の記事では、実際の事例を交えながら、その必要性について解説しています。
▼詳しくはこちら
まずは自社のセキュリティ対策状況を確認してみませんか?
情報漏洩対策は、製品を導入するだけで実現できるものではありません。
企業の規模や人員、現在利用しているツール、セキュリティ運用の体制によって、優先して取り組むべき対策は異なります。
「どの対策から優先すべきかわからない」「他社がどのような課題を抱えているのか知りたい」という方に向けて、TD SYNNEXでは企業規模別の調査資料をご用意しています。
自社の体制に近い資料から、セキュリティ対策を見直す際の参考としてご活用ください。
中堅・中小企業向け|調査データから読み解く 限られた体制で実現するセキュリティ対策とは?
次のような課題をお持ちの方におすすめの資料です。
- エンドポイント対策を始めたいが、何を選べばよいかわからない
- ツールを導入しても使いこなせる人材が少なく、運用が回らない
- エンドポイントだけでなく、ネットワークや情報漏洩対策まで広げたいが、何から着手すべきかわからない
調査データをもとに、中堅・中小企業が抱える課題を整理し、限られた人員や予算の中でセキュリティ対策を進めるためのポイントをご紹介します。
大手企業向け|調査データから読み解く 複雑化するセキュリティ運用をどう見直すべきか?
次のような課題をお持ちの方におすすめの資料です。
- 複数のツールを使い分けており、インシデント発生時に全体像の把握に時間がかかる
- アラートの検知はできても、優先順位の判断や初動対応が追いつかない
- クラウドやネットワーク、情報漏洩対策まで広げたいが、運用負荷をこれ以上増やしたくない
大手企業が直面しているセキュリティ運用上の課題を調査データから整理し、体制やツール構成を見直すためのポイントをご紹介します。
セキュリティ対策の情報収集に(メルマガ登録)
自社に必要なセキュリティ対策を検討するためには、最新の脅威動向や他社事例を継続的に把握することが重要です。
TD SYNNEXのメールマガジンでは、セキュリティ、AI、クラウドなどに関する最新情報や専門記事、セミナー・イベント情報などを定期的にお届けしています。情報収集の一環としてぜひご活用ください。