この記事でわかること
- ランサムウェア対策の必要性:近年はランサムウェアの手口が巧妙化しており、自社以外へも被害が拡大しやすいため。
- ランサムウェア対策の具体例:バックアップの徹底や隔離、不要なサービスの無効化・アクセス制限、従業員教育、認証情報の強化など。
- ランサムウェアに感染したときの対処法:関係各所への報告、感染端末の隔離、ランサムウェアの特定・駆除、データの復号といった初動対応が重要。
ランサムウェア対策は、「感染を防ぐ予防策」と「感染した際の被害を最小化する対策」という2つの観点で総合的に取り組むことが重要です。
本記事では、ランサムウェアの概要と、感染を防ぐための具体的な対策、万が一感染した場合の初動対応について紹介します。
TD SYNNEX株式会社でセキュリティ製品のプリセールスを担当する齋藤の解説も交えておりますので、ぜひランサムウェア対策にお役立てください。
これからのセキュリティ強化に役立つ資料を公開中
急速に進むDXや生成AIの登場によって複雑化する企業のIT環境を踏まえ、近年重要性が増すセキュリティトレンド「ゼロトラスト」の基本と「生成AIとそのリスク」を中心に、今の時代に必要なセキュリティ対策をわかりやすくまとめています。ぜひご覧ください。
解説者プロフィール
齋藤 史隆
TD SYNNEX株式会社
ブロードコムビジネス部門 セキュリティビジネス開発部
シニアプリセールスコンサルタント
ネットワークインテグレーターにてハイタッチ、パートナーセールスを経験後、照明メーカーにて照明制御アプリケーション開発のPMおよび、IoTデバイスの企画開発職に従事。セールスとしての経験と、技術的知見を活かし現職ではBroadcom Enterprise Security製品のプリセールスを担当。
ランサムウェアとは?
ランサムウェアとは、感染者に対して身代金を要求するマルウェアの一種です。
名前の由来はRansom (身代金)とSoftware (ソフトウェア)を組み合わせた造語と言われています。
近年は攻撃手法が多様化・巧妙化しており、企業規模や業種を問わず被害が拡大しています。
まずは最新の攻撃傾向と、自社が対策を講じるべき理由を見ていきましょう。
ランサムウェアの意味や仕組み、種類といった基礎的な情報については、こちらの記事で解説しています。
あわせてご覧ください。
近年のランサムウェア攻撃の傾向
近年のランサムウェア攻撃では、データを暗号化するだけでなく、事前にデータを窃取したうえで「公開する」と脅して身代金を要求する手口(情報公開脅迫)が主流となっています。
この手口では、攻撃者がデータを事前に分析し、標的企業にとって最もダメージが大きい情報を見極めたうえで脅迫してきます。
感染に気づいた時点ですでにデータが外部に持ち出されているケースが多く、企業にとって被害が深刻になりやすいことが特徴です。
今、企業でランサムウェア対策が必要な理由
今、企業でランサムウェア対策が必要な理由は主に2つあります。
ランサムウェア被害が増加しているから
情報処理推進機構(IPA)が発表した「情報セキュリティ10大脅威 2026」では、「ランサム攻撃による被害」が1位となりました(11年連続11回目)。
近年のランサムウェア攻撃では、業種・業界・企業規模を問わず、あらゆる組織が標的となり得る可能性があるため、企業での十分な対策が求められています。
自社のみならず取引先や顧客にも被害が広がる恐れがあるから
ランサムウェアに感染すると自社以外にも被害が広がる恐れがあることも、企業での事前対策が求められる理由のひとつです。
昨今は企業間でのデータ連携が普及しており、自社のシステムを経由して取引先や顧客まで被害が拡大する可能性があります。
具体的には、不正侵入や情報漏洩・悪用、金銭的損失、業務停止などが挙げられます。
また、ひとたび感染すると原因の調査や復旧に数週間から数ヶ月を要するケースも見られ、復旧コストと機会損失が膨らむ点もランサムウェアの脅威と言えます。
ランサムウェアの被害事例
ランサムウェアの事例を見て、具体的にどのような被害に遭っているのかを確認しましょう。
| 業種/企業規模 | 攻撃手口/感染経路 | 主な被害・影響 |
|---|---|---|
| 米国の大手パイプライン企業 | VPNへの不正アクセス | 1週間の操業停止。身代金440万ドルを支払う。 |
| 医療機関(美容クリニック) | クラウドサーバーへのランサムウェア攻撃 | 患者の個人情報が不正に取得される |
| 大手製造業(非鉄金属メーカー) | 海外子会社サーバーへの不正アクセス | 子会社サーバーがランサムウェアに感染し暗号化される |
| 生活協同組合 | 委託先経由のランサムウェア攻撃 | 委託先サーバーのファイル暗号化 |
| 大手食品メーカー | サイバー攻撃 | サイバー攻撃によるシステム障害の影響で、受発注など一部の業務を停止。ランサムウェアグループが犯行声明を出す |
【専門家が解説】攻撃手法の多様化と、被害を拡大させる企業の共通点
Q. 近年のランサムウェア攻撃では、データを暗号化するだけでなく、脅迫の手口が多様化していると聞きます。最前線の現場から見て、攻撃手法はどのように変化しているのでしょうか。
齋藤:
ランサムウェア攻撃は、従来データを暗号化して身代金を要求する手口が主流でしたが、近年は「脅迫の多重化」と「暗号化への非依存(暗号化しない)」という2点が大きな特徴です。
まず、段階的に圧力を強める多重脅迫への進化です。
二重脅迫ではデータの暗号化に加えて「身代金を支払わなければデータを公開する」と脅し、三重脅迫ではさらに、複数の端末から対象のサイトやサーバーに向けて過剰な通信を発生させるDDoS攻撃(Distributed Denial of Service attack)をしかけて、業務を妨害します。
四重脅迫になると取引先・株主・従業員に対しても圧力をかけるなど、外堀から追い詰める手口が増えています。
また、「ノーウェアランサム」と呼ばれる、暗号化をせずにデータの窃取・公開だけで脅迫する手口も見られます。
端末の状況を監視するEDR(Endpoint Detection and Response)などのツールを導入している企業では、暗号化をきっかけに攻撃が検知されることもあるため、攻撃者はあえて暗号化を省くことで検知を回避しようとしているのです。
■関連記事
EDRとは?EPPとの違いやセキュリティ機能・仕組みを紹介
Q. 企業が特に注意すべき感染経路や攻撃手法はありますか。
齋藤:
感染経路としては、レガシーなVPN機器に特に注意が必要です。
VPN機器は企業と外部(インターネット)をつなぐ接点でありながら、ファームウェアのアップデートが後回しにされやすく、脆弱性が放置されやすい傾向があります。
攻撃手法では、「Living off the Land(環境寄生型)」攻撃へのシフトが顕著です。
EDRの検知精度が向上したことで、攻撃者は実行型の悪意あるファイルを送り込む手口よりも、正規のツールを悪用して攻撃を成功させようとする方向にシフトしています。
VPNから侵入した後に、Windowsサーバーに搭載されているディレクトリ機能(Active Directory)の認証情報を取得して、横展開するケースも考えられます。
Q. ランサムウェアの被害を受けやすい企業には、何か共通した特徴があるのでしょうか。
齋藤:
ITインフラとセキュリティ運用の両面で脆弱性を抱えている企業が狙われやすいです。
具体的には、パッチ適用のポリシーはあっても実運用が追いついていない、外部委託の都合でアップデートまでにタイムラグが生じている、一般ユーザーに過剰なアクセス権限が付与されているといったケースです。
ポリシーと実運用のギャップがあるところを突かれ、被害を受けやすくなります。
Q. 感染した場合、被害が拡大してしまう企業には共通したパターンがありますか。
齋藤:
2つのパターンが見られます。
まず、インシデント発生時の対応計画が存在しない、あるいは従業員に周知されていないケースです。
もうひとつはログが欠如しているケースで、侵害を受けた後に被害範囲を検証できるログが残っていないと、影響範囲の特定に時間がかかり、復旧が長期化しやすくなります。
齋藤の解説はこの後の見出し「【専門家が解説】企業がランサムウェア対策を実施する際のポイント」へ続きます。
ランサムウェア感染を防ぐための対策
ランサムウェア対策の基本は、「感染への予防策」と「被害を最小化する対策」の2つの観点で総合的に取り組むことです。
どちらか一方では不十分であり、両面で備えることが重要となります。
具体的な対策は以下のとおりです。
| 対策 | 主な目的 |
|---|---|
| 自社の資産の棚卸し | 自社で守るべき資産の整理 |
| 社内ルールやインシデント対応計画を策定する | 有事の際の行動指針を明確化する |
| メール・添付ファイルへの注意 | フィッシング経由の感染を防ぐ |
| ファイアウォール・メールフィルターの設定 | 不審な通信をブロックする |
| USB機器の安易な接続を避ける | 外部メディア経由の感染を防ぐ |
| パスワードの見直し・多要素認証の導入 | 不正アクセスを防ぐ |
| OSやソフトウェアを最新の状態に保つ | 脆弱性を塞ぐ |
| セキュリティソフトの導入・定義ファイルの更新 | マルウェアを検知・駆除する |
| 不要なサービスの無効化・アクセス制限 | 侵入経路を減らし被害の拡大を防ぐ |
| バックアップの徹底と隔離 | 感染時のデータ復旧に備える |
| 定期的な従業員教育の実施 | 従業員のセキュリティ意識を高める |
自社の資産の棚卸し
まずは自社の資産の棚卸しをしましょう。
自社にどのような資産があるのか、その重要度、配置されている場所などを適切に把握、評価することが大切です。
これにより、自社で守るべき資産が明確になり、社内ルールやインシデント対応計画を立てやすくなります。
社内ルールやインシデント対応計画を策定する
対策として、社内ルールやインシデント対応計画を策定しておくことも重要です。
万が一ランサムウェアに感染した場合に「誰が・何を・どの順番で対応するか」が明確になっていないと、初動が遅れ、被害拡大につながる恐れがあるためです。
具体的には、以下のような項目を盛り込んでおくとよいでしょう。
- 対象者:全従業員か、情報システム部門のみか、など
- 対策の方針・内容:具体的に取り組むべきセキュリティ対策の内容
- 運用体制:担当者・責任者の役割分担
- 違反時の規定:ルール違反が発生した場合の対応方針
また、計画を策定するだけでなく、従業員への周知や定期的な見直しを行い、運用し続けることが求められます。
メール内の添付ファイルの開封やリンククリックに細心の注意を払う
メール経由のランサムウェア感染を防ぐには、添付ファイルの開封やリンクのクリックに細心の注意を払うことが重要です。
近年は、生成AIを使用して巧妙な文面で偽装したフィッシングメールが増加しており、一見しただけでは正規のメールと判別できないケースもあります。対策として、以下が挙げられます。
- 送信元のメールアドレスが正規のものか確認する
- 心当たりのない添付ファイルは開かない
- メール内のリンクは、クリックする前に送信元の信頼性を確認する
- 添付ファイルに少しでも違和感を覚えた場合は、メール以外の手段(電話など)で送信者に確認する
ファイアウォールやメールフィルターを適切に設定し、不審な通信をブロックする
サイバー犯罪者は、ネットワークに不正にアクセスして攻撃するため、不正アクセスをファイアウォールなどで検知し、不審な通信をブロックすることが重要です。
また、不審メールについてもシステム側で検知・除去できるようにすることで、従業員がだまされるリスクの低減につなげられます。
安易にUSB機器を接続しない
出所の不明なUSB機器や外付けHDDなどを業務端末に接続することは避けましょう。攻撃者がランサムウェアを仕込んだUSB機器を意図的に放置し、拾った人が接続することで感染が広がる手口も考えられます。
USB機器などの外付けメディアを使用する際は、以下の点に注意しましょう。
- 出所が不明なUSB機器は絶対に接続しない
- 私有のUSB機器を業務端末に接続しない
- 会社支給のUSB機器であっても、使用前にセキュリティソフトでスキャンする
パスワードの設定を見直す
安易に推測できるパスワードや、複数サービスで使い回しているパスワードを使用していないか、社内で見直しましょう。
パスワードは10文字以上を基本とし、英字(大文字・小文字)・数字・記号を組み合わせた推測されにくいものを設定することが重要です。
連鎖的な被害につながるリスクがあるため、複数のサービスで同じパスワードを使い回すことは避けましょう。
また、多要素認証(MFA:Multi-Factor Authentication)の導入も有効です。
多要素認証とは、パスワードに加えてスマートフォンへの通知や生体認証など、複数の認証手段を組み合わせる仕組みを指します。
万が一パスワードが漏洩した場合でも、不正アクセスのリスクを低減でき、セキュリティ対策の強化につながります。
OSやアプリケーションを最新の状態にアップデートする
OSやアプリケーションの既知の脆弱性に対処するには、セキュリティパッチを迅速に適用し、常に最新の状態を保つことが重要です。
アップデートが遅れると脆弱性を悪用され、ランサムウェアに感染するリスクが高まるため注意が必要です。
OSについては、自動更新機能を活用することで、アップデートの適用漏れを防止できます。
一方、ネットワーク機器は自動更新に対応していないケースもあることから、定期的にアップデートの有無を確認するルールを策定し、継続的に運用するのが望ましいでしょう。
不要なサービスを無効化し、使用しているサービスについてはアクセスを制限する
不要なサービスは無効化し、攻撃の入り口を減らします。
攻撃者がターゲットを探すときにシステムへの侵入経路を探索することが考えられるためです。
使用していないサービスやポートが開放されたままになっていると、そこから侵入を許してしまうリスクがあります。
例えば、RDP(Remote Desktop Protocol)やSMB(Server Message Block)などのサービスは、使用していない場合は無効にします。
使用しているサービスについても「最小権限の原則」を守り、業務に必要な範囲にのみアクセス権を付与しましょう。
セキュリティソフトを導入し、定義ファイルを常に最新の状態に保つ
ランサムウェア対策機能が搭載されたセキュリティソフトを導入し、定義ファイルを常に最新の状態に保ちましょう。
定義ファイルが古いままでは、新種のランサムウェアを検知できない恐れがあるためです。
近年は攻撃手法が巧妙化しており、従来のセキュリティソフトだけでは対応しきれないケースも増えています。
そこで、既知のマルウェアをブロックするEPP(Endpoint Protection Platform)に加え、感染後の異常な挙動を検知・対応するEDR(Endpoint Detection and Response)などを組み合わせることで、より多層的な防御を実現できます。
■関連記事
EPPとは?EDRとの違いや機能、製品の選び方を解説
バックアップの徹底と隔離
バックアップはランサムウェア対策において重要な対策のひとつです。
ランサムウェアに感染した場合でも、バックアップを適切に取得しておけば、データを復旧できる可能性が高まり、業務の継続性を確保しやすくなるためです。
バックアップ方法はさまざまありますが、なかでも「3-2-1ルール」が有効とされています。
「3-2-1ルール」とは「バックアップコピーを3つ作成し、2種類以上の異なるメディアに保存したうえで、そのうち1つをオフサイト(別の拠点)に保管する」という考え方です。
ただし、バックアップデータをネットワークに接続したまま保管していると、ランサムウェアがバックアップファイルも検索して一緒に暗号化してしまう恐れがあります。
そのため、バックアップはネットワークから切り離した環境に保管することが大切です。
■関連記事
バックアップの「3-2-1ルール」とは?企業におけるバックアップの重要性とその方法
定期的に従業員教育を実施する
定期的な従業員教育を通じて、組織全体のセキュリティリテラシーを高めることも不可欠です。
技術的な対策を講じても、従業員一人ひとりのセキュリティ意識が低ければ、フィッシングメールのリンクをクリックしたり、不審なUSB機器を接続したりするなどの人的なミスによって、ランサムウェアに感染する恐れがあります。
研修では、ランサムウェアの最新動向や具体的な対策方法を扱うことで、従業員の当事者意識を高められます。
年に一度の実施にとどまらず、攻撃手法の変化に合わせて内容を更新しながら、継続的に実施しましょう。
【専門家が解説】企業がランサムウェア対策を実施する際のポイント
Q. 企業が実際にランサムウェア対策を行う際、まず何から手をつければよいのでしょうか。対策を進めるうえで意識すべきことがあれば教えてください。
齋藤:
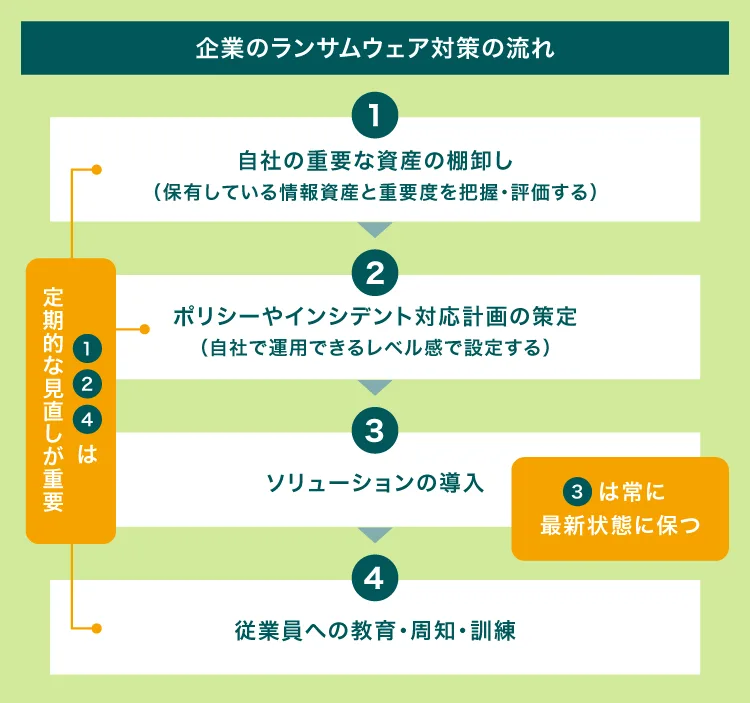
最初に取り組むべきは、自社の資産の棚卸しです。
どのような端末やシステムが存在し、どこに重要なデータがあるのかを把握しないまま対策を進めても、守るべきものを守れません。
棚卸しした資産の状況を踏まえてポリシーを設計し、その後にソリューションの導入、従業員への教育・周知・訓練という順序で進めることが重要です。
対策全体を通じて意識していただきたいのは「境界を守れば安全」という発想からの脱却です。
例えば、VPNで外部からの接続を制御していても、内部に侵入された後の活動を止める仕組みがなければ被害は広がります。
社内外を問わず「信頼しない・必要最小限のアクセスしか許可しない」というゼロトラストの考え方を軸に対策を組み立てることをおすすめします。
■関連記事
・ゼロトラストとは?従来のセキュリティモデルとの違いや、基本原則などを解説
・ZTNA(ゼロトラストネットワークアクセス)とは?VPNとの違いや導入メリット・有効な製品を解説【専門担当者が解説】
Q. 「やっている」という企業が多いにもかかわらず、実態として不十分な対策があれば教えてください。
齋藤:
全体として言えることは、対策をしていても、実態としては運用体制が整っていない場合がある点です。
例えば、インシデント対応計画を作っていても、従業員に周知されていないこともあると思います。
また、EDRを導入して終わりになっているケースです。EDRは入れたら終わりではなくて、あがってくるログを選別・評価して、絶えず運用する必要がありますが、ここの運用が適切にできていないところもあります。
もうひとつは、脆弱性の対応です。
脆弱性のソフトウェアのバージョンなどを収集するツールを導入しても、情報を活用し、適切なバージョンにアップデートするまでの対応ができていないケースです。
Q. リソースが限られる中小企業が優先的に取り組むべき対策はありますか。
齋藤:
最初に考えていただきたいのは、 EDRの導入の部分です。
攻撃者に外部から侵入された場合、基本的には企業の正規の端末を操作されて、そこから社内の重要な情報資産にアクセスされる流れです。
まずは端末を守るため、EDRを導入し、適切に運用することを目指していただきたいと思います。
Q.ソリューションを選定する際、どのような基準で選べばよいでしょうか。プリセールスの立場からアドバイスをいただけますか。
齋藤:
最も重視していただきたいのは「自社で運用できるか」という視点です。
高機能な製品を導入しても、アラートを確認する人員がいない、対応手順が整備されていないという状態では、宝の持ち腐れになってしまいます。
自社で運用できる場合は、EDRなどの製品を導入していただくのがよいです。
もし自社にセキュリティ運用の体制が整っていない場合は、セキュリティ運用をアウトソーシングできるMDR(Managed Detection and Response)やSOC(Security Operations Center)サービスの活用も含めて検討することをおすすめします。
対策を機能させるためにも、製品導入と運用体制をセットで考えることが大切です。
齋藤の解説はこの後の見出し「【専門家が解説】ランサムウェア感染時の注意点と対策のポイント」へ続きます。
TD SYNNEXが提供するランサムウェア対策ソリューション
TD SYNNEXでは、ランサムウェアなどのサイバー脅威に対応するため、サイバーセキュリティ分野をリードする「Symantec」や「Carbon Black」をはじめ、高度なセキュリティ技術を備えた各種製品やソリューションを提供しています。
Symantec Endpoint Security
Symantecのエンドポイントセキュリティ製品「Symantec Endpoint Security」には、あらゆるマルウェアへの防御機能を備えたEPP/NGAV(次世代アンチウイルス)や、脅威の検知や駆除ができるEDR、先進技術を用いた防御機能などが搭載されています。
これにより、デバイスやOSの保護の強化が可能です。
Carbon Black
Carbon Blackは、EDR(Endpoint Detection and Response)製品です。
常にエンドポイントの状況を監視・可視化し、脅威を検知した際には、アラートの通知や感染した端末の隔離といった速やかな対処を行います。侵害調査に必要なログの保全という観点でも有効です。
Carbon BlackのEDR機能を活用することで、脅威の検知から対応業務までの効率化につながります。
導入・運用まで包括的にサポート
TD SYNNEXでは、上記のような製品のご提供に加え、導入のご相談から運用までの包括的なサポート体制を整えております。
ランサムウェア対策をはじめ、企業の安全なIT環境の構築に向けて、セキュリティ製品の導入をご検討中の情報セキュリティ担当者様は、ぜひお気軽にお問い合わせください。
企業が必ずおさえるべき、セキュリティトレンドとは?
急速に進むDXや生成AIの登場によって複雑化する企業のIT環境を踏まえ、近年重要性が増すセキュリティトレンド「ゼロトラスト」の基本と「生成AIとそのリスク」を中心に、今の時代に必要なセキュリティ対策をわかりやすくまとめています。
ランサムウェアに感染した際の対応と流れ
万が一、ランサムウェアに感染した場合、初動の速さが被害の拡大を防ぐ鍵となります。
すぐに動けるように、組織内で対応手順を定めておきましょう。
初動対応の基本4ステップ
ランサムウェア感染が疑われる場合は、以下の手順で初動対応を行ってください。
1.上長・情報システム部門への報告と連携
ファイルが突然開けなくなった、身代金要求のメッセージが画面に表示されたなどの症状が確認されたら、ただちに上長や情報システム部門に報告しましょう。
個人の判断で対処しようとすると初動が遅れ、被害が拡大するリスクがあるからです。
事前に、誰に(報告先)、何を(感染端末・状況)、いつ(タイミング)報告すべきかを明確にした連絡体制を構築しておくことが大切です。
2.感染した端末をオフラインにする
報告が終わり次第、感染が疑われる端末をネットワークから切り離します。
有線LANケーブルを外し、Wi-Fiをオフにするなどして、他の端末への感染拡大を防ぎます。
このとき、パソコンやネットワーク機器の電源は落とさないようにしてください。
電源を落とすと、感染原因の調査に必要なログやメモリ上の情報が消失する恐れがあります。
3.ランサムウェアの種類を特定・駆除
感染範囲が確定したら、セキュリティソフトやEDRなどを使用してランサムウェアの種類を特定・駆除します。
あわせて、被害に遭った端末やサーバー・ネットワーク機器などのパスワードも変更しておきましょう。
感染範囲が特定できていない段階での復旧作業は、再感染のリスクがあるため避けてください。
特定方法としては、「No More Ransom」プロジェクトの「Crypto Sheriff」を利用するのもおすすめです。
ランサムノート(身代金を要求するメッセージ)や暗号化されたファイルの拡張子をもとに、ランサムウェアの種類や対応する復号ツールの有無を確認できます。
ただし、復号ツールが対応しているのは一部のランサムウェアに限られ、対応が確認された場合でもバージョンの違いなどにより復号できないことがある点には注意が必要です。
4.データの復号を試みる
ランサムウェアの駆除が完了したら、バックアップデータを使用してシステムの復旧を進めます。
暗号化されたファイルは「No More Ransom」などの復号ツールを試すことも選択肢のひとつです。
【専門家が解説】ランサムウェア感染時の注意点と対策のポイント
Q.感染時にやってはいけないことはありますか
齋藤:
3つあります。まず、身代金を支払わないことです。
支払っても復号される保証はなく、「支払う企業」としてリストに載ることで再攻撃のリスクが高まります。
必ず組織として判断し、個人の裁量で支払うことは絶対に避けてください。
次に、感染端末を再起動しないことです。
電源を落としてしまうと、メモリに残っているような情報・証拠を取れなくなる恐れがあるため、避けるべきだと思います。
3つ目は、感染を隠して業務を続けないことです。
発覚を恐れて報告を遅らせると、その間に感染が横展開し、組織全体への被害につながる可能性があります。
少しでもおかしいと思ったら管理部署へ報告しましょう。
Q.IPAの調査ではサイバーインシデント全般の復旧期間の平均は5.8日とされていますが、ランサムウェアの場合、復旧を長引かせる要因はどこにあるとお考えですか。また、事前にどのような備えがあれば復旧を早められますか。
齋藤:
復旧を長引かせる要因としてログの欠如が挙げられます。
EDRのような継続的なログ記録の仕組みがない場合、「どこから侵入されたか」「どの範囲まで被害を受けたか」という判断がつかず、手作業で調査することになり、被害範囲の特定だけで多大な時間を要します。
事前にEDRを導入してログを保全しておくことで、復旧期間を短縮できる可能性があります。
Q.これからランサムウェア対策を本格的に行う企業に向けて、セキュリティ観点でのメッセージをお願いします。
齋藤:
今のトレンドを見ると、企業規模を問わずランサムウェアの標的になり得ます。
「自分たちも被害者になり得る」という当事者意識を持って対策に取り組んでいただきたいです。
また、繰り返しになりますが、ツールを導入して終わりではなく、運用体制の整備が重要です。
社内で体制を整えるのか、それが難しければ外部のサービスを活用するのか、いずれにしても「導入したら終わりではない」という点を念頭に置いていただければと思います。
まとめ
ランサムウェアは、システム停止だけでなく、身代金要求やデータ公開を伴う極めて悪質なマルウェアであり、企業が特に注意すべきサイバー脅威です。
自社の損失を未然に防止するため、バックアップの隔離、システムの最新化、従業員教育といった事前対策を徹底してください。
万一感染した場合は、関係各所に報告したうえで端末を隔離し、身代金要求には応じず、策定した初動対応手順に従って対応することが重要です。
TD SYNNEXでは、ランサムウェアに関するご相談を受け付けております。
ランサムウェア対策でお困りの際は、ぜひお問い合わせください。
これからのセキュリティ強化に役立つ資料を公開中
急速に進むDXや生成AIの登場によって複雑化する企業のIT環境を踏まえ、近年重要性が増すセキュリティトレンド「ゼロトラスト」の基本と「生成AIとそのリスク」を中心に、今の時代に必要なセキュリティ対策をわかりやすくまとめています。ぜひご覧ください。